BSSN Tekankan Keamanan Siber dalam Implementasi UU Satu Data Indonesia
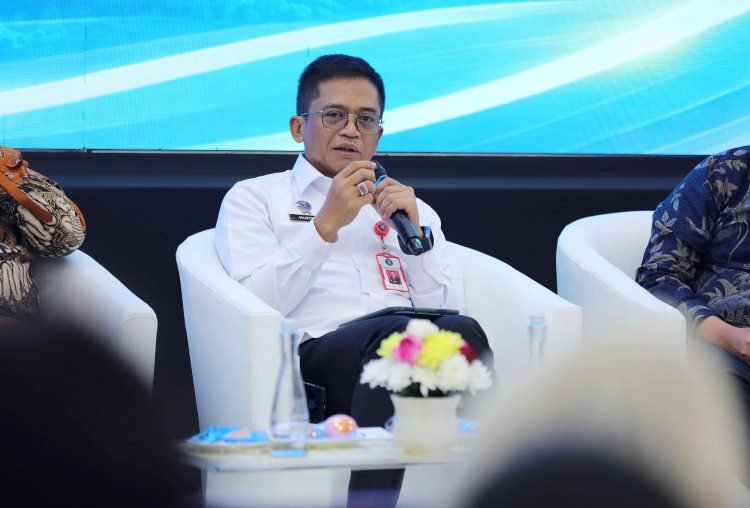
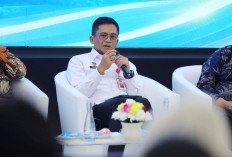
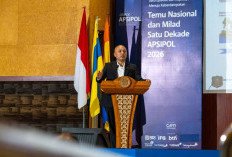
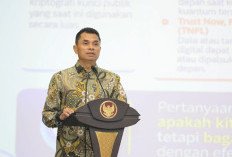
Deputi BSSN Dr Sulistyo. (Dok BSSN)--
Pertama, penyusunan standar keamanan data berbasis klasifikasi dan risiko. BSSN menargetkan penyusunan standar dasar keamanan data tuntas 6 bulan. Penerapan persyaratan keamanan akan disesuaikan klasifikasi data, termasuk data terbuka, terbatas, dan tertutup.
Kedua, penguatan akar kepercayaan kriptografi nasional dengan menjamin keaslian dokumen, sertifikat, dan tanda tangan digital dengan menaruh rantai kunci kriptografi di dalam yurisdiksi Indonesia, sekaligus bersiap menghadapi era komputasi kuantum.
BACA JUGA:Desa akan Jadi Sumber Primer Satu Data Indonesia
Ketiga, pemantauan terfederasi dengan membangun pusat operasi keamanan 24 jam dengan satu kanal pelaporan insiden terpadu yang terhubung langsung ke Gov-CSIRT. Sesuai amanat UU SDI, setiap insiden keamanan wajib dilaporkan maksimal dalam 1×24 jam.
Keempat, kendali data lintas batas negara dengan menegakkan kedaulatan data secara teknis dan hukum. Sesuai aturan, pemindahan atau transfer data berkategori tertutup ke luar negeri wajib mendapatkan persetujuan dari DPR.
Dalam pelaksanaannya, BSSN pun akan mendorong agar penguatan keamanan SDI dilakukan melalui optimalisasi infrastruktur dan sistem pemerintahan digital yang telah tersedia.
Infrastruktur tersebut antara lain Pusat Data Nasional (PDN), jaringan intra pemerintah, serta arsitektur sistem pemerintahan berbasis elektronik (SPBE). Tujuannya agar implementasi kebijakan dapat berjalan terintegrasi dan menghindari duplikasi pembangunan infrastruktur.
Melalui penguatan standar keamanan, lanjut dia, infrastruktur kriptografi, pemantauan insiden, serta tata kelola transfer data, BSSN juga mendorong terwujudnya ekosistem pertukaran data pemerintah yang aman dan akuntabel.
Penerapan prinsip tersebut diharapkan dapat memperkuat perlindungan data masyarakat sekaligus meningkatkan kepercayaan publik terhadap penyelenggaraan layanan pemerintahan digital. (bdm)
- Share: