ITSEC Asia Ingatkan Peningkatan Serangan Siber Berbasis AI, Kenali 5 Pola Serangannya
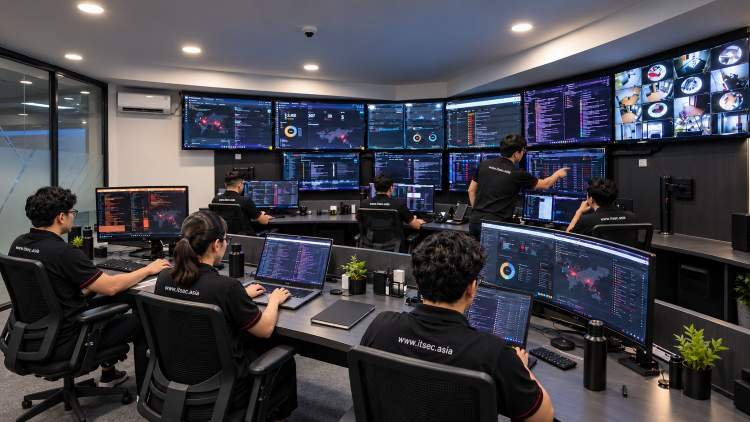
Karyawan ITSEC Asia pantau ancaman siber. (Dok ITSEC Asia)--
Salah satu kasus yang menjadi perhatian adalah JadePuffer, yang juga dikaitkan dengan aktivitas Storm-3168 yang dilaporkan Microsoft.
Seranggan tersebut memperlihatkan kemampuan agen AI untuk menyesuaikan tindakannya selama proses penyusupan, dengan sasaran berupa basis data, lingkungan cloud dan aset AI milik perusahaan.
Aktivitas destruktif yang dilaporkan mencakup penghapusan basis data serta serangan terhadap model AI dan data pelatihannya.
BACA JUGA:ITSEC Asia dan PT INTI Kerja Sama Keamanan Siber dan Talenta AI
2. Scarlet Loop
Kasus lainnya adalah Scarlet Loop, yang berfokus pada pengambilalihan akun secara otomatis dan pencurian aset finansial.
Infrastruktur operasi ini dilaporkan telah memindai 84.660 URL di 107 negara dan 47 sektor industri, serta mengidentifikasi 6.171 domain bernilai tinggi.
Sasarannya mencakup akun yang menyimpan nilai finansial, seperti dompet digital, program loyalitas dan berbagai fasilitas penghargaan karyawan.
3. ARTEX
Whitepaper ITSEC Asia juga membahas ARTEX, sebuah kerangka kerja yang mengkoordinasikan sejumlah agen AI untuk melakukan pemetaan target, pemindaian kerentanan dan eksploitasi sistem.
4. CAIRN
Selain itu, terdapat CAIRN, sebuah platform otonom yang dikaitkan dengan serangan terhadap lebih dari 1.200 situs web dan pencurian lebih dari 600.000 data kartu pembayaran aktif berdasarkan laporan yang dikutip dalam penelitian.
5.Kasus di Jepang
Kasus kelima mencakup serangkaian insiden siber yang menimpa sejumlah organisasi di Jepang pada periode September hingga Oktober 2026. Sekitar 36,55 juta akun dan data pelanggan berpotensi terdampak di berbagai organisasi.
Insiden tersebut memperlihatkan kerentanan pada infrastruktur cloud yang digunakan bersama, akses pihak ketiga dan layanan digital yang saling terhubung.
- Share: